






资讯
《战神》真人剧定角!巴蒂斯塔近照像奎托斯了?
巴蒂斯塔留胡须增肌,因《战神》奎托斯选角再受关注。
Steam 平台上的免费游戏《Beyond The Dark》已被曝含有恶意代码,相关问题由 YouTuber Eric Parker 率先发布视频警告,随后 Steam 官方将该作全面下架。根据现有报道,这个恶意版本与《Rodent Race》开发者账户被盗有关,攻击者借更新流程缺少二次审核的空当,把木马塞进了游戏里。
我一般看免费游戏,像在地图边缘捡到一条没标注的小路,哪怕卖相粗糙,也愿意点进去看看有没有隐藏内容。但这次的问题麻烦就麻烦在,它不是游戏质量差,而是你刚走进门,背包先被人摸了一遍。对于喜欢在 Steam 里随手捞冷门作品的人来说,这种事比碰上烂作更烦,因为烂作最多浪费时间,木马会直接动你的账号、密码和资产。
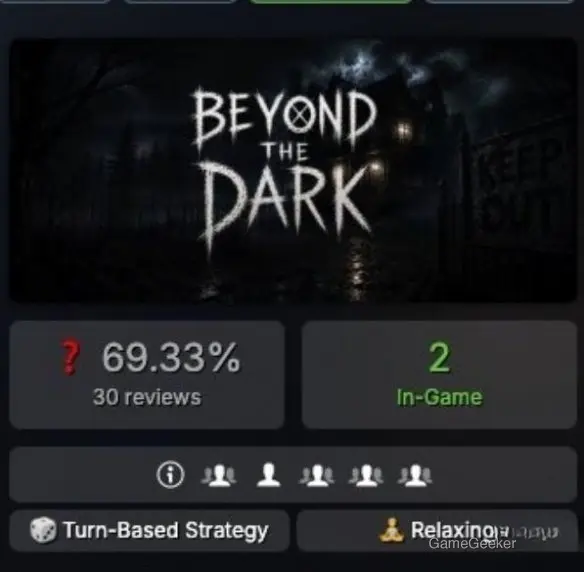
按报道说法,《Beyond The Dark》其实是从《Rodent Race》劫持而来,攻击者在盗取开发者账户后,改了名称、封面和描述,再把恶意版本推上 Steam。更关键的是,恶意代码被塞进了 "UnityPlayer.dll" 文件里,哪怕游戏本体频繁崩溃,后台程序依旧可能继续工作。顺着这个方向看,这已经不是普通的诈骗式上架,而是利用平台更新审核链路中的空隙,像在地图传送点旁边埋了个坑,等人自己踩进去。
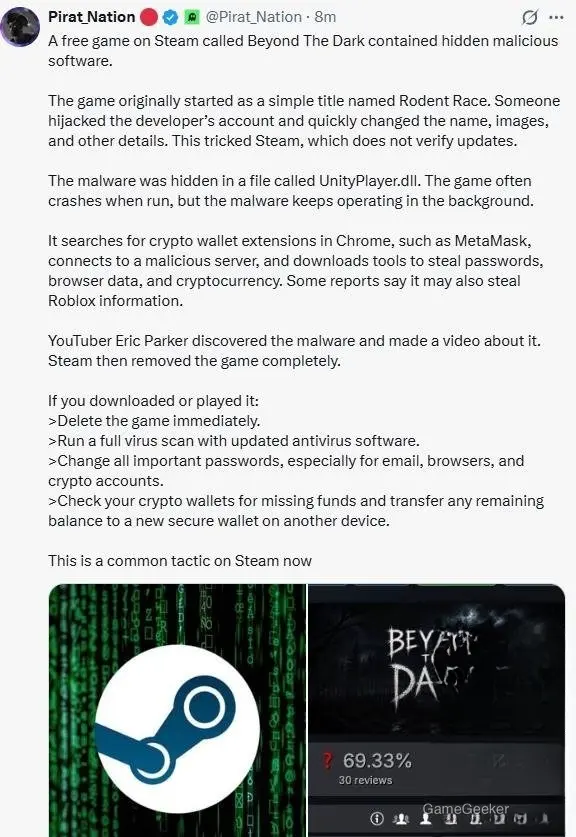
这类恶意程序盯上的也不是单一数据。现有信息显示,它会扫描 Chrome 里的加密钱包扩展,包括 MetaMask 这类常见目标,然后连接远程服务器下载窃密工具,继续拿走浏览器密码、浏览记录,甚至加密资产。部分报告还提到,它可能连 Roblox 登录凭证也会一起带走。你会发现,这已经不是“下了一个不安全游戏”这么简单,而是一脚踏进浏览器、钱包和游戏平台共用账号体系的交叉路口。
但地图之外,更值得警惕的是这种事不是第一次出现。原文也提到,近年来借 Steam 免费游戏传播恶意软件的情况并不少见。平台体量越大,免费入口越多,玩家越容易把“能上架 Steam”自动等同于“至少基础安全”。可这次事件说明,商店页面像路牌,未必等于路面本身没有塌陷。
如果你装过或者运行过《Beyond The Dark》,现在最实用的建议不是去论坛看热闹,而是立刻处理设备:先删掉游戏文件夹,用最新病毒库的杀毒软件做全盘扫描,再修改重要密码,尤其是 Steam、邮箱和浏览器保存过的账号。走远一点你会发现,真正需要优先检查的是钱包安全,特别是 MetaMask 这类扩展内的资产,能转移就尽快转移。对于平时爱试免费小品级作品的玩家,我的建议也很直接:陌生新作先看开发者历史、社区讨论和异常崩溃反馈,别把“免费”当成零成本,很多时候它只是把代价换了个位置。



评论 0
期待听到你的声音
欢迎来到评论区!说说你对这款游戏的看法,第一个发言说不定有惊喜~
还没有评论,来抢沙发~