






资讯
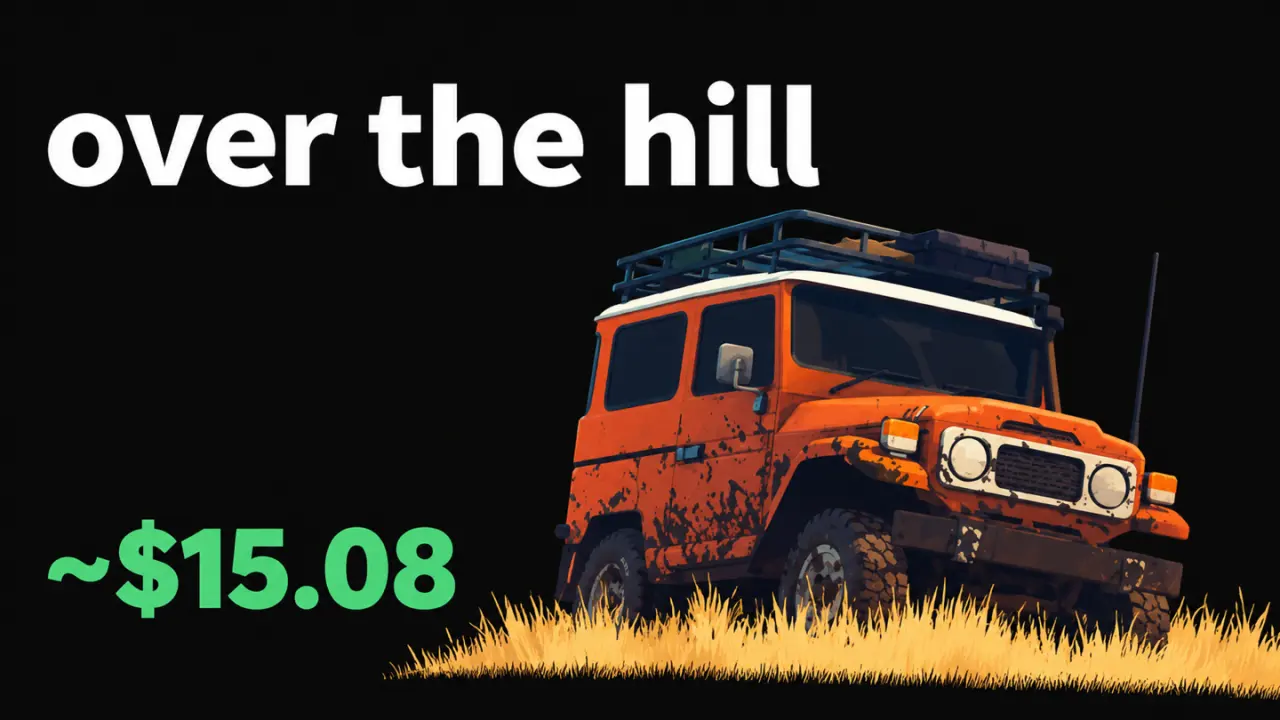
《over the hill》发售次日口碑亮眼:Steam当前价19.99美元,第三方Key约15美元
Funselektor 的越野探索新作已于10月14日在Steam正式发售。第三方标准 Windows Steam Key 的显示价格约为15美元,低于Steam当前售价;想直接在Steam购买的玩家则可留意仍在进行的首发优惠。
旅游平台的数据泄露,本来不算游戏圈的传统选题,但这次我第一反应其实很像玩《模拟人生》时存档被人翻了个底朝天:钱未必立刻丢,角色信息却已经被看光。4月14日,据《卫报》报道,Booking.com已确认发生数据泄露,部分用户个人资料外泄,目前没有证据显示金融支付信息被获取。表面看像是“账户余额还安全”,可现实世界真正麻烦的,往往是后续那一连串基于真实行程展开的精准诈骗。

从受影响用户收到的通知来看,泄露内容不只是邮箱这么简单,还包括姓名、住址、电话号码,以及曾提供给住宿方的其他信息。对黑灰产来说,这类数据就像沙盒地图里的完整坐标,足够拼出一个用户何时出发、住在哪类酒店、可能会接什么电话。Booking.com已经更新相关订单的PIN码,这说明平台也在尽量切断后续利用链条,但数据一旦流出,问题就不会只停留在改密码这一步。
更值得警惕的是,已经有部分用户反馈,事件发生后接到了诈骗电话和社交平台钓鱼信息。这种节奏,和近几年游戏账号泄露后的“二次打击”很像:先拿到基础资料,再伪装客服、好友或者官方通知,诱导你交出更多东西。报道也提到,相关数据可能已经被转卖给黑灰产团伙,后者擅长把零散信息重新打包,做成高命中率的话术。

如果你最近用过Booking.com,我的建议很直接。第一,别只盯着银行卡,先检查邮箱、短信和社交平台私信,特别是任何提到酒店、订单异常、退款链接的信息。第二,自己登录官方App或官网核对订单,不要点陌生链接,也不要在电话里报验证码。第三,如果你的住址、电话和行程信息确实可能已泄露,那就要默认未来一段时间会遭遇更精准的诈骗,而不是等“真出事”再处理。
这件事还有一个更刺眼的背景:Booking.com并不是第一次卷入安全风波。早在2023年底,就有黑客通过社会工程学入侵合作酒店员工设备,植入木马,拿到酒店管理员账号后导出旅客信息并转卖。放到游戏玩家更熟悉的语境里,这像极了不是正面攻破主城,而是先拿下边缘NPC,再一路开门进库房。平台、商家、用户三层链路里,只要最脆的一环失守,最后买单的通常还是普通人。
我觉得这次事件最大的提醒,不是“某个平台不安全”这么简单,而是数字出行早已和网游生态一样,进入了高频协作、信息共享、链路漫长的阶段。你在一个页面填下的资料,最终可能会在多个合作方之间流转;一旦其中某个节点出问题,影响就会像沙盒里失控的连锁反应一样扩散。对玩家群体来说,平时重视游戏账号安全,也该把同样的警觉分给订票、订房和行程平台,因为这些服务一旦泄露,暴露的往往是比账号更真实的生活轨迹。



评论 0
期待听到你的声音
欢迎参与讨论,分享对这款游戏的评价。
暂无评论,欢迎发表评价。