







资讯
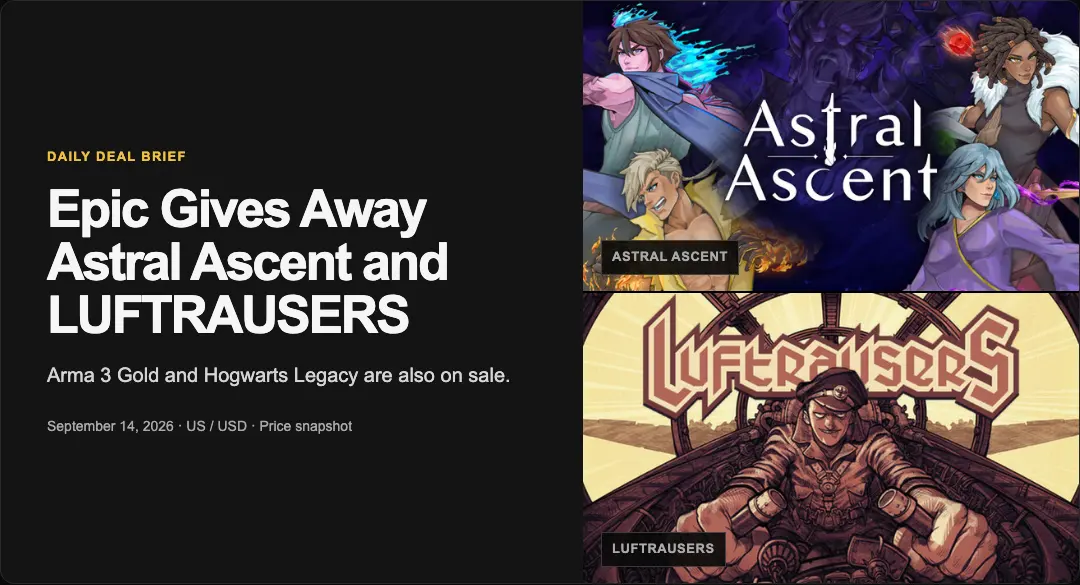
今晚先领 Epic 喜加二:Undertale 降至$2.49,《神界:原罪2 终极版》降至$11.24
Epic 本周送出的两款游戏,一款是支持本地双人合作的2D动作肉鸽,一款是追求高分的单人街机空战,而且都将在北京时间今晚23:00结束免费领取。若更想买一款 RPG,Undertale 和《神界:原罪2 终极版》也分别降到了 $2.49 和
全球Windows用户在5月4日遭遇Microsoft Defender频繁弹出Trojan:Win32/Cerdigent.A!dha木马警报,微软官方确认这是一次大规模误报事件并致歉。根源是DigiCert证书颁发机构在4月中旬发生的密钥泄露——黑客入侵了DigiCert支持分析师设备,窃取了约60张客户代码签署证书的私钥。

这次误报的波及范围像是在地图上画了一个巨大的禁区,连带着把无辜路人全圈进去了。DigiCert紧急吊销受影响证书后,大量使用这些证书签名的合法程序被Defender一刀切判定为木马。更离谱的是,部分与DigiCert无关的证书甚至Windows系统根证书也被标记,导致微软纯净版系统ISO安装后更新病毒库就会触发警报——这就像你刚买的新地图,打开就提示"此区域不可探索"。

微软在声明中承认"Defender侦测逻辑过于激进",表示正在调整系统,确保能精准识别真实恶意行为,而非仅以证书吊销作为病毒判定依据。这个表态其实暴露了一个问题:当前的检测机制太依赖单一信号源,缺乏对上下文的综合判断。顺着这个方向想,如果未来再有类似的证书吊销事件,会不会又来一次全球性误报?

好消息是微软已在1.449.430.0及后续版本的安全情报更新中修复了这个问题。Windows 10、Windows 11和Windows Server用户可以通过手动更新病毒库解决误报。但这次事件给所有依赖数字证书体系的软件生态敲响了警钟——证书颁发机构的安全防护如果出现漏洞,连锁反应会波及整个信任链条。

从用户角度看,这次误报最烦人的地方在于它打断了正常使用流程。你正在安装软件或者运行程序,突然跳出木马警告,第一反应肯定是慌——到底是真中招了还是系统抽风?走远一点你会发现,这种"宁可错杀"的策略虽然能降低漏报风险,但也会让用户对安全软件的信任度打折扣。微软需要在误报率和检出率之间找到更精准的平衡点,否则下次类似事件发生时,用户可能会选择直接关闭实时防护。



评论 0
期待听到你的声音
欢迎参与讨论,分享对这款游戏的评价。
暂无评论,欢迎发表评价。