







资讯
今晚先领 Epic 喜加二:Undertale 降至$2.49,《神界:原罪2 终极版》降至$11.24
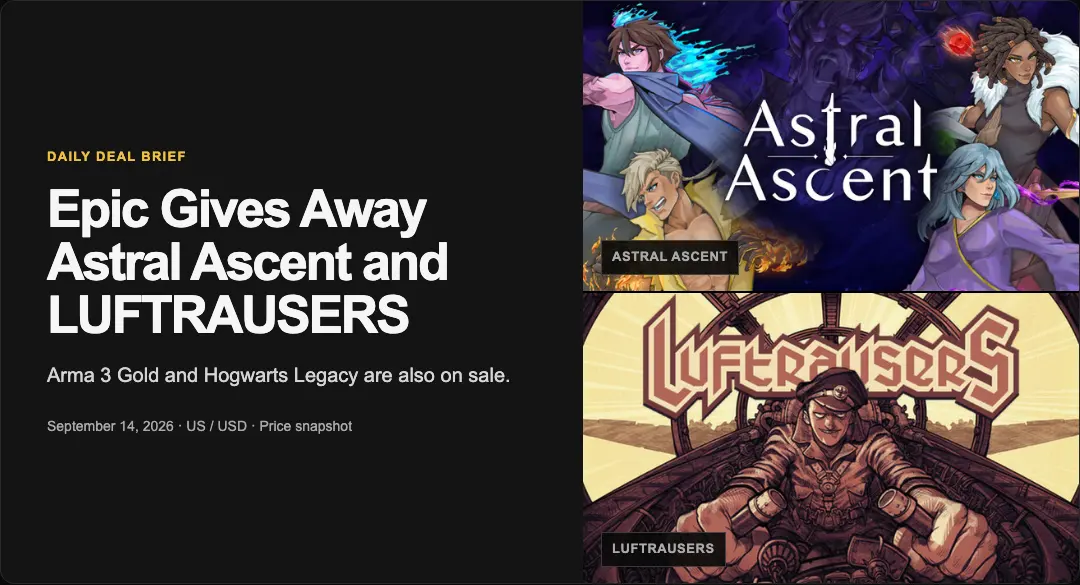
Epic 本周送出的两款游戏,一款是支持本地双人合作的2D动作肉鸽,一款是追求高分的单人街机空战,而且都将在北京时间今晚23:00结束免费领取。若更想买一款 RPG,Undertale 和《神界:原罪2 终极版》也分别降到了 $2.49 和
我先说结论,《Recall》这次争议不是小题大做。它最吓人的点,不是会不会记,而是你明明已经加了锁,结果还有人能等你开门后顺手把东西搬走,像寝室门关好了,结果室友一刷卡,外人跟着溜进来一样离谱。

先说这功能到底是什么。Windows Recall 是微软给 Copilot+ PC 推出的 AI 功能,它会记录你在电脑上做过的几乎所有事情,然后靠自然语言帮你找回文件、网页或者聊天内容。听起来确实方便,尤其是那种一边写作业一边开十几个窗口的人,找东西会快很多。
但问题也一直没走远,因为它记下来的东西太多了。为了压住大家对隐私的担心,微软之前已经给 Recall 加上了几层保护,比如加密存储、安全飞地,也就是 VBS Enclave,还有 Windows Hello 生物识别认证。按正常理解,这套组合拳应该算是把门锁、宿管和门禁卡都配齐了。
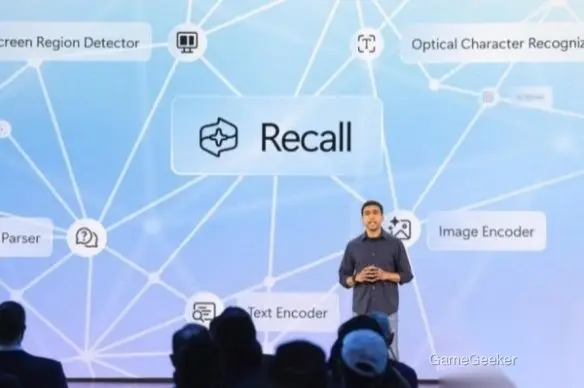
最离谱的是,安全研究员 Alexander Hagenah 这次放出的工具,叫 TotalRecall Reloaded,思路根本不是硬拆门锁。它不去破解加密,也不去绕过生物识别,而是盯上了 Recall 在数据渲染环节的“信任边界”缺陷。说白了,就是等用户本人通过 Windows Hello 之后,再向 AIXHost.exe 进程注入代码,把 Recall 捕获的屏幕快照、聊天记录和浏览历史这些敏感数据拿走。
这事可怕就可怕在“潜伏”两个字。文章里提到,这个工具可以在后台静默待着,等你本人解锁后再动手。那种感觉就像你请朋友来宿舍打游戏,结果有人一直躲在床帘后面,等你把电脑打开了才开始偷看,笑不出来,真的。

而且微软的回应也挺硬,说这不算安全绕过,也不构成漏洞。因为在微软看来,既然用户已经解锁并完成身份验证,那么后续访问这些数据,属于预期安全模型范围内。这个说法听着很“流程正确”,但研究员反过来就指出了问题:你只防外面的人,却没防已经潜伏在机器里的恶意软件“搭便车”。
我觉得争议焦点其实很清楚。不是微软有没有做安全,而是它的威胁模型是不是太乐观了。现实里的电脑环境,从来不是只有“陌生人攻击”这一种情况,更多时候麻烦恰恰来自已经混进系统里的程序。你门口查得再严,屋里藏了人,还是一样出事。

从趋势上看,这件事也把 AI 时代的老问题又拽回来了:功能越懂你,风险也越贴脸。Recall 这种“记住一切”的设计,便利和隐私本来就是绑在一起卖的。你想享受随口一问就能找回内容的爽感,就得接受系统手里握着大量个人轨迹数据,而一旦边界没划清,信任就很容易崩。
如果你正准备上 Copilot+ PC,我的建议很简单。重度办公、资料敏感、聊天内容多的人,先观望,等微软后续怎么补这类认证后窃取的问题再说。要是你本来就不喜欢系统长期记录操作痕迹,那《Recall》这个卖点对你可能根本不成立,没必要为了一个“看起来很聪明”的功能,把隐私压力一起背上。对普通用户来说,AI 功能好不好用很重要,但能不能让人放心,才是能不能长期开的关键。



评论 0
期待听到你的声音
欢迎参与讨论,分享对这款游戏的评价。
暂无评论,欢迎发表评价。