







资讯
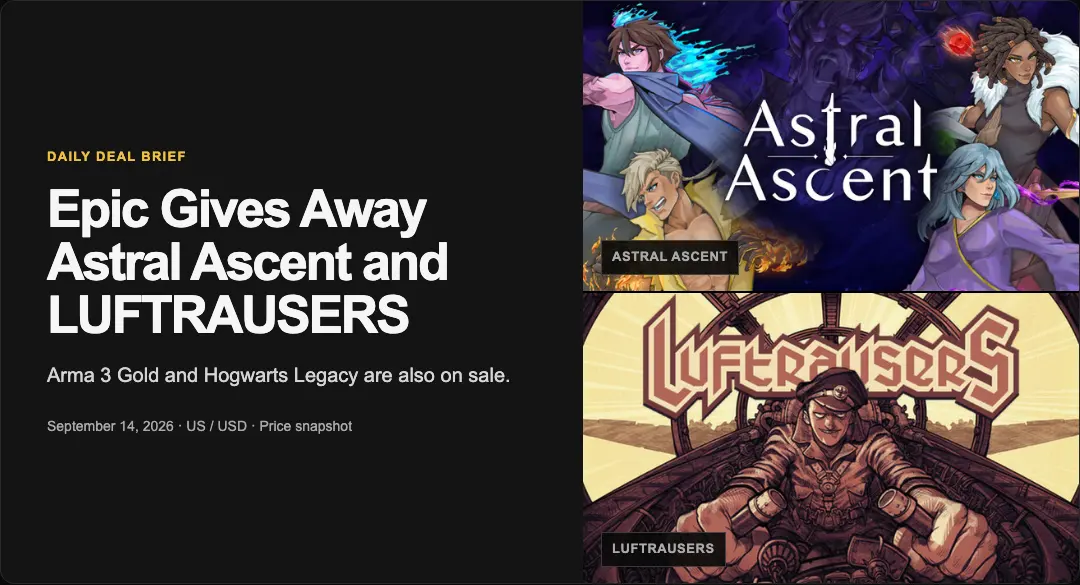
今晚先领 Epic 喜加二:Undertale 降至$2.49,《神界:原罪2 终极版》降至$11.24
Epic 本周送出的两款游戏,一款是支持本地双人合作的2D动作肉鸽,一款是追求高分的单人街机空战,而且都将在北京时间今晚23:00结束免费领取。若更想买一款 RPG,Undertale 和《神界:原罪2 终极版》也分别降到了 $2.49 和
这条消息虽然不是传统意义上的游戏新闻,但它对PC玩家和内容创作者的影响,实际一点都不小。微软已经确认,本月部分系统更新在特定条件下,可能触发BitLocker恢复密钥输入界面。对于把电脑当作“游戏主机+工作站+素材仓库”的用户来说,这种问题最可怕的地方不在于蓝屏,而在于你可能连系统都进不去。

这次受影响的范围并不算模糊,Windows 11 的 KB5083769、KB5082052,Windows 10 的 KB5082200,以及 Windows Server 2022 和 2025 相关系统都被点名。微软的说法也比较明确:问题不是所有机器都会中招,而是某些不推荐的 BitLocker 组策略配置,恰好和这轮更新产生冲突。换句话说,这不是一次“大面积无差别爆炸”,更像是一组隐藏条件被补丁精准触发了。
真正值得注意的是,这个触发链条相当像一张复杂的沙盒判定网。首先,系统盘必须开启 BitLocker;其次,组策略“配置TPM平台验证配置文件”已经被设置,并且包含 PCR7 验证;同时系统信息里还要显示安全启动状态的 PCR7 绑定不可用;最后,设备固件中存在 Windows UEFI CA 2023 证书,但系统又还没运行 2023 签名的 Windows 启动管理器。四层条件叠在一起,确实把受影响设备压缩到了一个较小范围,但只要你正好踩中,体验就会瞬间从“正常更新”切到“密钥闯关”。

微软提到,恢复密钥通常只需要输入一次,但问题的核心并不是输入动作本身,而是很多普通用户根本没有备份这个密钥。一旦密钥不在手里,电脑就可能直接变成一台上锁的铁盒子。对于装了大量游戏、存了本地存档、剪辑工程和MOD整合包的玩家来说,这种风险比“更新后帧数掉了5帧”严重得多,因为它会直接打断你的整套使用链路。
从实际操作角度看,我更建议把这次事件理解成一次“更新前资产检查”。微软当前给出的预防办法,是先通过 gpedit.msc 把“配置TPM平台验证配置文件”设为未配置,再执行 gpupdate /force 更新策略,随后依次运行 manage-bde -protectors -disable C: 和 manage-bde -protectors -enable C:,重新完成 BitLocker 绑定。面向企业或机房环境,微软还建议管理员在安装补丁前先应用已知问题回滚,也就是 KIR。这套流程看上去不算轻量,但比起开机后卡在恢复界面,提前整理配置明显更像低成本方案。

如果你是普通玩家,我的建议很直接:第一,先确认自己有没有启用系统盘 BitLocker;第二,立刻检查恢复密钥是否已经保存;第三,如果你电脑承担直播、比赛、投稿或大型游戏更新任务,最好别在关键时段第一时间打补丁。PC生态这几年越来越像高自由度沙盒,安全、启动链、驱动和固件彼此套娃,任何一个小开关都可能在更新后放大成大问题。这次微软强调“只影响有限设备”没有错,但对真正中招的人来说,影响从来都不是统计学,而是今晚还能不能进桌面。



评论 0
期待听到你的声音
欢迎参与讨论,分享对这款游戏的评价。
暂无评论,欢迎发表评价。